マイクロセグメンテーションの本を読むことでネットワークをサーバーや仮想マシンなどの細かい単位で分割し、通信を個別に制御する仕組みを基礎から整理でき、導入効果や構成例、アクセス制御ルールの設計までを体系的に理解できます。
この記事では、マイクロセグメンテーションを学べるおすすめ本7選を意味・仕組み、構成例・導入例、導入の進め方、ルール設計というテーマ別に整理し、それぞれの特徴と理解できる内容を解説します。
※本ページは広告・PRが含まれます
1.マイクロセグメンテーションを学べるおすすめ本7選
(1)マイクロセグメンテーションの意味・仕組みを基礎から理解できる本2選
①ゼロトラスト時代のセキュリティ新入門

『ゼロトラスト時代のセキュリティ新入門』は、情報セキュリティの基礎からゼロトラストの実現までを段階的に整理した書籍です。暗号技術や認証技術といった基礎知識を押さえたうえで、ゼロトラストの7つの原則、8つの技術、6つのネットワーク視点という切り口で全体像が解説されています。
マイクロセグメンテーションを単独の技術として捉えるのではなく、ネットワークセキュリティ全体のどこに位置づく手法なのかを確認できる内容です。
| 本書のメリット | ・セキュリティの基礎知識からゼロトラストまでを一続きで整理できる ・ゼロトラストの原則と技術要素を分類して把握できる ・図解と事例を通じて用語の意味を確認できる |
>>Amazonで『ゼロトラスト時代のセキュリティ新入門』を確認する
②ゼロトラストネットワーク 第2版
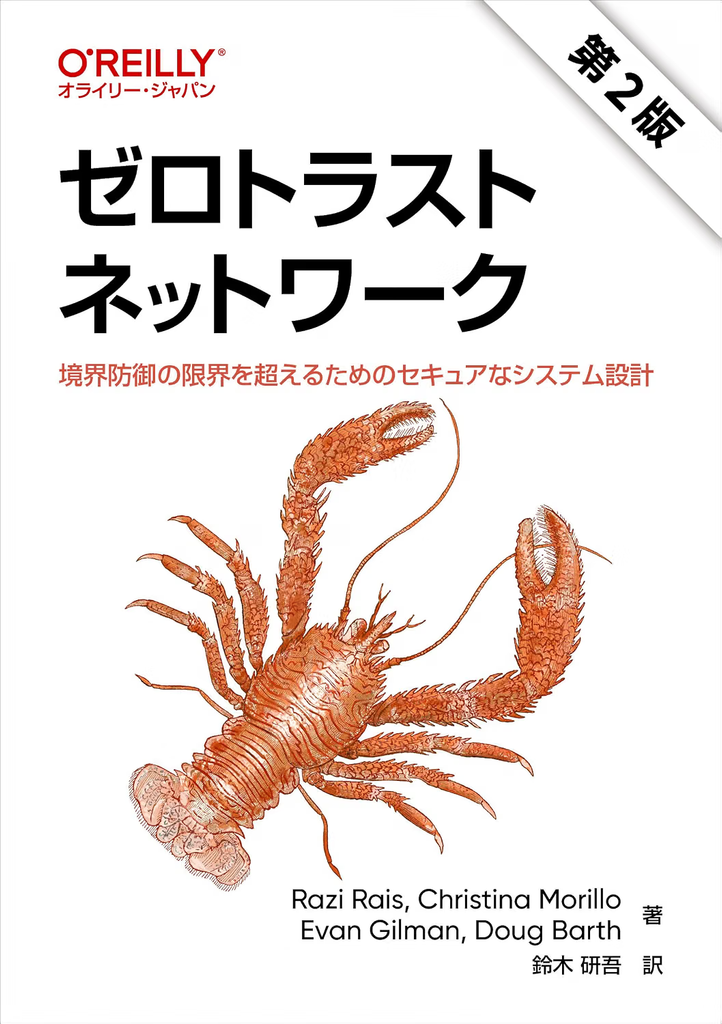
『ゼロトラストネットワーク 第2版』は、海外のセキュリティエンジニア4名が執筆し、境界防御に依存しないシステム設計の考え方を体系化した書籍です。デバイス、ユーザー、アプリケーション、トラフィックという4つの対象について、信頼をどのように確立し検証し続けるかが解説されています。
第2版ではトラストスコアの管理方法や、NIST・CISAなどが公開した標準やガイドラインの動向も加えられており、通信単位で制御を行う考え方の理論的な背景を理解できます。
| 本書のメリット | ・信頼を検証する対象と手順を4つの観点から整理できる ・境界防御との違いを設計思想のレベルで把握できる ・標準やガイドラインを踏まえた最新の議論を確認できる |
>>Amazonで『ゼロトラストネットワーク 第2版』を確認する
(2)構成例・導入例から理解できる本2選
①ITセキュリティ・ゼロトラスト概論

『ITセキュリティ・ゼロトラスト概論』は、ゼロトラストの背景から実践までをまとめた書籍です。ゼロトラストが登場した経緯、戦略としての位置づけ、理解するための4つの要素という順序で整理され、実際のITインフラをどう構成するかという視点で解説されています。
巻末にはゼロトラストを構成する製品や仕組みの説明も収録されており、自社環境に当てはめて構成を検討する際の判断材料を確認するのに有効です。
| 本書のメリット | ・ゼロトラストを戦略と構成要素の両面から整理できる ・現代的なITインフラの構成前提を把握できる ・導入時に組み合わせる仕組みの役割を確認できる |
>>Amazonで『ITセキュリティ・ゼロトラスト概論』を確認する
②インフラ/ネットワークエンジニアのためのネットワーク・デザインパターン

『インフラ/ネットワークエンジニアのためのネットワーク・デザインパターン』は、実務で用いられる構成の型を27パターンにまとめた書籍です。ネットワークを社内LAN、インターネット接続、サーバLAN、拠点間接続の4つに分け、それぞれの構成例が機器構成、VLAN設計、IPアドレス設計、ルーティング設計まで踏み込んで解説されています。
分割の前提となる既存ネットワークの構成を型として把握できるため、どの区間に制御点を置くかを検討する際の基礎資料として活用できます。
| 本書のメリット | ・用途別のネットワーク構成を具体的な型として整理できる ・VLANやアドレス設計を含む論理構成の考え方を把握できる ・既存構成を前提とした制御点の置き方を検討できる |
>>Amazonで『インフラ/ネットワークエンジニアのためのネットワーク・デザインパターン』を確認する
(3)導入の進め方・具体的なやり方を学べる本2選
①ゼロトラストネットワーク[実践]入門

『ゼロトラストネットワーク[実践]入門』は、企業システム全体のセキュリティアーキテクチャと導入・展開の手順を整理した書籍です。ありたい姿の策定、現状の構成・課題分析、構成パターンの選定、ロードマップ策定というステップで進め方が示され、避けるべきアンチパターンにも触れられています。
サービス選定や導入後の運用管理まで扱われており、社内での計画立案や稟議資料の検討に用いやすい内容です。
| 本書のメリット | ・導入検討をステップ単位のプロセスとして整理できる ・現状分析から構成パターン選定までの手順を把握できる ・展開後の進捗管理と運用管理の観点を確認できる |
>>Amazonで『ゼロトラストネットワーク[実践]入門』を確認する
②ゼロトラストセキュリティ実践ガイド

『ゼロトラストセキュリティ実践ガイド』は、技術要素の解説とハンズオンを組み合わせて移行の進め方をまとめた書籍です。NISTのゼロトラストアーキテクチャ(SP 800-207)やCISAのゼロトラスト成熟度モデルを基礎に、ユーザー、デバイス、ネットワーク、アプリ、データという対象ごとに実装の方法が解説されています。
IAMのクラウド移行や業務システム、ファイルサーバーの移行など、対象を絞って段階的に進める手順を確認できます。
| 本書のメリット | ・NISTやCISAの枠組みに沿って実装対象を整理できる ・対象システムごとの移行手順を具体的に把握できる ・ハンズオンを通じて設定作業のイメージを確認できる |
>>Amazonで『ゼロトラストセキュリティ実践ガイド』を確認する
(4)セグメント分割・アクセス制御ルールの設計を学べる本1選
①インフラ/ネットワークエンジニアのためのネットワーク技術&設計入門 第2版

『インフラ/ネットワークエンジニアのためのネットワーク技術&設計入門 第2版』は、サーバーサイトのネットワーク構築に必要な基礎技術と設計手順を解説した書籍です。物理設計、論理設計、セキュリティ設計・負荷分散設計、高可用性設計、管理設計という工程順に構成され、VLAN設計やアドレス設計、仮想化を前提とした設計手法が400点を超える図とともに整理されています。
セグメントをどの単位で切り、どこで通信を許可・遮断するかという判断の根拠を、設計工程に沿って理解できる内容です。
| 本書のメリット | ・ネットワーク設計を工程ごとに分けて整理できる ・VLAN設計やアドレス設計の考え方を具体的に把握できる ・通信制御を含むセキュリティ設計の前提を理解できる |
>>Amazonで『インフラ/ネットワークエンジニアのためのネットワーク技術&設計入門 第2版』を確認する
2.マイクロセグメンテーションのセグメント分割・アクセス制御ルールの設計方法
マイクロセグメンテーションの設計は対象の洗い出しから始まり、分割単位の決定、通信要件の整理、ルール設定、段階的な適用、運用時の見直しという流れで進めます。いずれかの工程を省くと、必要な通信まで遮断したり、不要な許可が残り続けたりする状態になりやすくなります。
ここでは、書籍で学んだ内容を自社環境に当てはめる際の基本的な進め方を6つの工程に分けて解説します。
(1)分割対象となるシステム・端末・ワークロードを整理する
自社で管理しているシステム、サーバー、端末、クラウド上のワークロードを洗い出し、管理台帳として一覧化します。業務内容や利用目的ごとに分類し、どの資産を分割の対象とするかを明確にします。
あわせて、扱う情報の重要度と、現在発生している通信の相手先を確認します。資産の把握が不十分なまま設計を始めると、制御の対象から漏れる機器が生じるため、この工程の精度が全体の前提になります。
(2)セグメントを分ける単位と範囲を決める
部門単位、業務システム単位、サーバー単位、端末種別単位など、基準によって管理の細かさと運用負荷が変わるため、目的と体制に合わせて選択します。
| 分割の単位 | 想定される区分の例 |
| 部門 | 経理、人事、開発など組織単位 |
| 業務システム | 基幹システム、業務アプリケーション単位 |
| サーバー・ワークロード | Webサーバー、DBサーバー、仮想マシン単位 |
| 端末種別 | 社内PC、持ち出し端末、複合機、IoT機器 |
分割を細かくするほど制御の精度は高まりますが、設定と維持の負担も増加します。どこまでを同一セグメントとして扱うかという範囲を先に定め、管理できる粒度に収めることが重要です。
(3)セグメント間で必要な通信を整理する
通信元、通信先、利用するプロトコルやポート、業務上の用途を一覧に整理し、現状の通信と業務要件を突き合わせます。この段階では、通信ログや監視ツールを用いて実際の通信状況を可視化する方法が有効です。
必要な通信と不要な通信を区別できる状態にしておくことで、後続のルール設定を根拠のあるものにできます。
(4)アクセスを許可・制限するルールを設定する
整理した通信要件をもとに、必要な通信のみを許可するアクセスルールを定めます。ユーザー、端末、システムといった単位で許可範囲を決め、業務に不要な通信は既定で遮断する方針を基本とします。
あわせて、例外的に許可する通信については、申請者、目的、有効期限を記録として残す運用を定めます。ルールの根拠を残しておくことで、後から見直す際の判断材料になります。
(5)設定したルールを段階的に適用して動作を確認する
作成したルールは、一部の部門やシステムに範囲を限定して適用します。監視のみを行うモードから始め、遮断の影響を事前に確認できる形で進めると業務停止のリスクを抑えられます。
適用後は必要な通信が正常に行えているか、想定外の遮断やアクセス不具合が発生していないかを検証します。問題が確認された場合はルールを補正し、対象範囲を段階的に広げていきます。
(6)運用状況に応じてセグメントとルールを見直す
サーバーの追加や廃止、業務の変更、担当者の異動といった契機を見直しのタイミングとして定めておきます。不要になった通信許可や使われていないアクセスルールは整理し、設定が肥大化しない状態を維持します。
運用状況に合わせてセグメント構成とルールを更新し続けることが、マイクロセグメンテーションを機能させる条件になります。
3.まとめ
マイクロセグメンテーションの本は、意味や仕組みの理解から、構成例、導入の進め方、アクセス制御ルールの設計までを段階的に整理するための手段として位置づけられます。自分の理解度と検討フェーズに合う一冊を選ぶことで、社内での方針検討や説明に必要な視点を確認できます。
書籍で得た考え方は、資産の洗い出しと通信要件の整理を通じて自社環境に当てはめることで、実際の設計や運用に結びつけられます。
なお、社内システムだけでなく、自社サイトや顧客向けWebサービスも含めて通信経路とアクセス権限を整理する場合は、サイト側の構成や公開範囲もあわせて見直すことで、設計方針を一貫させやすくなります。
Webサイトの構築・改修をご検討の際はこちらからお気軽にご相談ください。